Anthropic 放了个「核弹」:AI 找漏洞能力超越人类,联合 12 家巨头发起 Glasswing 计划
Anthropic 联合 AWS、Apple、Microsoft、Google 等 12 家科技巨头启动 Project Glasswing,投入 1 亿美元使用额度和 400 万美元捐赠。核心是 Claude Mythos Preview 模型,其漏洞发现能力超越人类,已发现数千个高危漏洞,包括 OpenBSD 27 年老漏洞、FFmpeg 16 年老漏洞等。
本文发布于 164 天前,内容可能已过时,请注意甄别。
Anthropic 这次真的玩大了!
今天,他们宣布启动 Project Glasswing(玻璃翼计划),联合 AWS、Apple、Microsoft、Google、NVIDIA、Cisco 等 12 家科技巨头,目标只有一个:在 AI 时代到来之前,把全球最关键的软件漏洞全部找出来并修复。
更狠的是,Anthropic 拿出了一个尚未公开发布的前沿模型 Claude Mythos Preview,这个模型在发现和利用软件漏洞方面的能力,已经超越了除最顶尖人类之外的所有人。
先看这组数字:
- 数千个高危漏洞,包括每个主要操作系统和浏览器
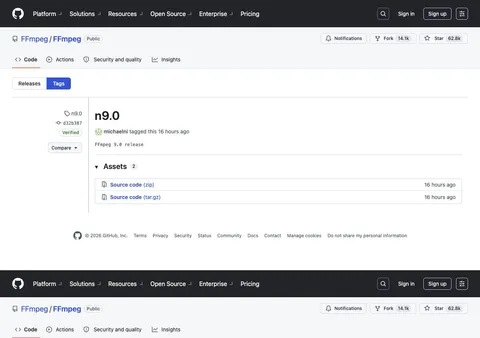
- 27 年老漏洞(OpenBSD)、16 年老漏洞(FFmpeg)都被它挖出来
- 1 亿美元使用额度 + 400 万美元直接捐赠
- 40+ 组织获得模型访问权限
什么概念?这意味着 AI 已经可以自动化地完成过去只有顶级安全专家才能做的事情——而且速度更快、覆盖面更广。
为什么要做 Glasswing?AI 网络安全的「临界点」
Anthropic 在公告中说得很直白:AI 模型的编码能力已经达到了一个临界点,它们可以超越几乎所有人类,找到并利用软件漏洞。
这不是危言耸听。全球每年因网络犯罪造成的经济损失约 5000 亿美元,而现在 AI 让找漏洞的成本、难度、专业门槛都大幅下降。
| 传统方式 | AI 时代 |
|---|---|
| 需要顶级安全专家 | AI 模型自动化完成 |
| 漏洞可能隐藏数年甚至数十年 | 快速扫描发现历史遗留问题 |
| 人工审查效率有限 | 大规模并行处理 |
| 成本高昂 | 成本大幅降低 |
问题来了:如果攻击者也用上这种 AI 呢?
这就是 Glasswing 计划的核心逻辑——在恶意攻击者获得这种能力之前,先用 AI 把漏洞找出来并修复,让防守方占据优势。
用 Anthropic 的话说:「防守方要想赢,我们必须现在就行动。」
Claude Mythos Preview:找漏洞的「核武器」
核心能力:自主发现 + 自主利用
Claude Mythos Preview 不是普通的代码分析工具,它的能力可以用「恐怖」来形容:
| 能力维度 | 具体表现 | 说明 |
|---|---|---|
| 自主发现漏洞 | 数千个零日漏洞(zero-day) | 完全自主,无需人工引导 |
| 覆盖范围 | 所有主流操作系统 + 所有主流浏览器 | Windows、macOS、Linux、Chrome、Firefox、Safari 全中招 |
| 漏洞年龄 | 最老的 27 年 | 躲过了数十年的人工审查和数百万次自动化测试 |
| 自主开发利用代码 | 复杂的漏洞利用链 | 不仅找到漏洞,还能写出攻击代码 |
简单说,就是它不仅能告诉你哪里有问题,还能演示给你看怎么攻击。
三个震撼案例
1. OpenBSD 的 27 年老漏洞
OpenBSD 是什么?全球公认最安全的操作系统之一,专门用来跑防火墙和关键基础设施。
结果呢?Mythos Preview 找到了一个存在 27 年的远程崩溃漏洞——攻击者只需要连接到目标机器,就能让整个系统崩溃。
27 年!这意味着从 1998 年到 2025 年,这个漏洞一直在那里,无数安全专家看过这段代码,但没人发现。
2. FFmpeg 的 16 年老漏洞
FFmpeg 是视频编解码的基础库,几乎所有视频软件都在用它。
Mythos Preview 发现了一个存在 16 年的漏洞,更绝的是:自动化测试工具已经执行过这行代码 500 万次,但从未发现问题。
什么概念?传统的模糊测试(fuzzing)工具跑了 500 万次都没抓到,AI 一眼就看出来了。
3. Linux 内核的漏洞链
Linux 内核是全球大部分服务器的核心,Mythos Preview 不仅找到了多个漏洞,还自主将它们串联起来,实现了从普通用户权限到完全控制机器的提权攻击。
这种「漏洞链」攻击是高级黑客的标志性技能,现在 AI 也能做到了。
性能数据:碾压级优势
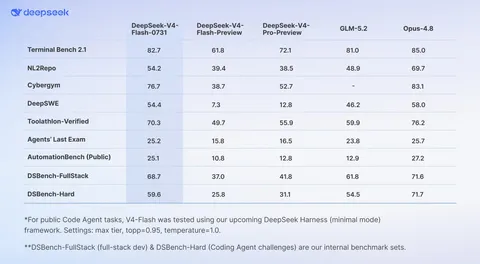
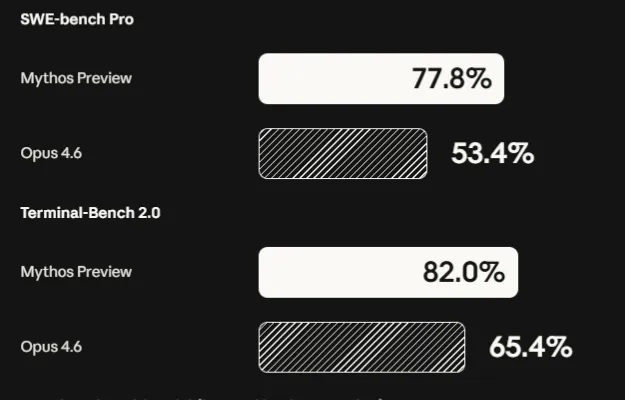
在 CyberGym 等网络安全基准测试中,Mythos Preview 的表现远超 Anthropic 之前最强的模型 Claude Opus 4.6。
同时,它在编码能力上也达到了新高度:
| 基准测试 | 说明 | 表现 |
|---|---|---|
| SWE-bench Verified | 真实软件工程任务 | 最高分 |
| Terminal-Bench 2.0 | 终端操作和系统任务 | 92.1% |
| BrowseComp | 浏览器自动化任务 | 比 Opus 4.6 高,且用 token 少 4.9 倍 |
关键是:这些编码能力直接转化为了网络安全能力。会写代码的 AI,自然也会找代码里的漏洞。
12 家巨头怎么说?
AWS:「我们每天分析 400 万亿次网络流量」
「在 AWS,我们在威胁出现之前就构建防御。我们的团队每天分析超过 400 万亿次网络流量来寻找威胁,AI 是我们大规模防御能力的核心。我们已经在自己的安全运营中测试 Claude Mythos Preview,将其应用于关键代码库,它已经帮助我们加固了代码。」
Microsoft:「攻击窗口已经从几个月缩短到几分钟」
「当针对我们的开源安全基准 CTI-REALM 进行测试时,Claude Mythos Preview 相比之前的模型显示出实质性改进。我们期待与 Anthropic 和更广泛的行业合作,为所有人改善安全结果。」
CrowdStrike:「漏洞被发现到被利用的窗口已经崩溃了」
「漏洞被发现到被攻击者利用的窗口已经崩溃了——过去需要几个月的事情,现在用 AI 几分钟就能完成。Claude Mythos Preview 展示了防守方现在可以大规模做到什么,而攻击者不可避免地会寻求利用同样的能力。这不是放慢脚步的理由,而是一起更快行动的理由。」
Cisco:「旧的加固系统方式已经不够了」
「AI 能力已经跨越了一个门槛,从根本上改变了保护关键基础设施免受网络威胁所需的紧迫性,而且没有回头路。我们与这些模型的基础工作表明,我们可以以前所未有的速度和规模识别和修复硬件和软件的安全漏洞。这是一个深刻的转变,也是一个明确的信号:旧的加固系统方式已经不够了。」
Linux 基金会:「开源维护者终于有了安全专家」
「过去,安全专业知识是只有大型安全团队的组织才能享有的奢侈品。开源维护者——他们的软件支撑着世界上大部分关键基础设施——历来只能自己摸索安全问题。通过让这些关键开源代码库的维护者访问能够主动识别和修复漏洞的新一代 AI 模型,Project Glasswing 提供了一条可信的路径来改变这一局面。这就是 AI 增强的安全如何成为每个维护者的可信助手,而不仅仅是那些能负担得起昂贵安全团队的人。」
Glasswing 计划:1 亿美元 + 40+ 组织
参与方式
| 参与类型 | 组织 | 获得什么 |
|---|---|---|
| 核心合作伙伴 | AWS、Apple、Broadcom、Cisco、CrowdStrike、Google、JPMorganChase、Linux Foundation、Microsoft、NVIDIA、Palo Alto Networks | Mythos Preview 访问权限,用于防御性安全工作 |
| 关键软件组织 | 40+ 构建或维护关键软件基础设施的组织 | 扫描和加固第一方及开源系统 |
| 开源安全组织 | Alpha-Omega、OpenSSF、Apache 软件基金会 | 直接资金捐赠(共 400 万美元) |
资金投入
| 投入类型 | 金额 | 用途 |
|---|---|---|
| 模型使用额度 | 1 亿美元 | 覆盖 Glasswing 参与者的大量使用 |
| 开源安全捐赠 | 250 万美元 | Alpha-Omega 和 OpenSSF(通过 Linux 基金会) |
| 开源安全捐赠 | 150 万美元 | Apache 软件基金会 |
| 总计 | 1.04 亿美元 | - |
工作重点
| 任务类型 | 说明 |
|---|---|
| 本地漏洞检测 | 扫描代码库中的安全问题 |
| 黑盒测试 | 测试二进制文件的安全性 |
| 端点安全 | 加固终端设备 |
| 渗透测试 | 模拟攻击测试系统防御 |
为什么不公开发布 Mythos Preview?
这是个关键问题。Anthropic 明确表示:不打算公开发布 Claude Mythos Preview。
原因很简单:这个模型太危险了。
它能找到漏洞,也能开发利用代码。如果落入恶意攻击者手中,后果不堪设想。
Anthropic 的计划是:
- 先用 Mythos Preview 帮助防守方找漏洞、修漏洞
- 同时开发网络安全防护措施,能检测和阻止模型的危险输出
- 在即将推出的 Claude Opus 模型中部署这些防护措施
- 最终目标是让用户能安全地大规模部署 Mythos 级别的模型
用 Anthropic 的话说:「我们需要在不构成同等风险的模型上改进和完善这些防护措施。」
技术揭秘:为什么 Mythos Preview 这么强?
核心能力:代理式编码 + 推理
Mythos Preview 的网络安全能力,本质上来自它的强大代理式编码和推理能力。
| 能力维度 | 说明 |
|---|---|
| 代码理解 | 能深入理解复杂代码逻辑 |
| 漏洞推理 | 能推理出潜在的安全问题 |
| 利用开发 | 能编写复杂的漏洞利用代码 |
| 自主操作 | 完全自主,无需人工引导 |
简单说,就是它不仅会写代码,还会「读」代码,能看出代码里的问题。
编码能力:全面领先
在多个软件工程基准测试中,Mythos Preview 都是目前得分最高的模型:
- SWE-bench Verified / Pro / Multilingual:真实软件工程任务
- SWE-bench Multimodal:多模态软件工程任务
- Terminal-Bench 2.0:终端操作任务(92.1% 准确率)
- Humanity’s Last Exam:综合能力测试
- BrowseComp:浏览器自动化任务
这些编码能力直接转化为了网络安全能力——会写代码的 AI,自然也会找代码里的漏洞。
应用场景:谁能用?怎么用?
| 应用场景 | 适用对象 | 核心价值 |
|---|---|---|
| 关键基础设施安全 | 操作系统、浏览器、网络设备厂商 | 发现和修复核心软件漏洞 |
| 开源软件加固 | 开源项目维护者 | 让小团队也能拥有企业级安全能力 |
| 企业安全运营 | 大型企业 CISO 团队 | 自动化漏洞扫描和渗透测试 |
| 金融系统防护 | 银行、支付机构 | 保护关键金融基础设施 |
| 云服务安全 | 云服务提供商 | 加固云平台和客户环境 |
| 供应链安全 | 软件供应链各环节 | 识别第三方组件漏洞 |
与美国政府的合作
Anthropic 明确表示,已经与美国政府官员就 Mythos Preview 的攻击和防御网络能力进行了持续讨论。
关键点:
- 保护关键基础设施是民主国家的首要国家安全优先事项
- 美国及其盟友必须在 AI 技术上保持决定性领先
- 政府在评估和缓解 AI 模型的国家安全风险方面发挥关键作用
Anthropic 表示:「我们准备与地方、州和联邦代表合作,协助完成这些任务。」
写在最后:防守方的「最后机会」?
Glasswing 计划的发布,标志着网络安全进入了一个全新的时代。
不再是「人类专家 vs 人类黑客」,而是「AI 防守 vs AI 攻击」。
关键是:时间窗口非常短。
Anthropic 在公告中反复强调:
- 「防守方要想赢,我们必须现在就行动」
- 「前沿 AI 能力可能在接下来的几个月内大幅进步」
- 「防守方要想领先,我们需要现在行动」
CrowdStrike 的话说得更直白:「漏洞被发现到被利用的窗口已经从几个月崩溃到几分钟。」
Glasswing 计划本质上是一场与时间的赛跑:
- 在恶意攻击者获得 AI 漏洞挖掘能力之前
- 先用 AI 把全球最关键软件的漏洞找出来并修复
- 让防守方在 AI 时代占据持久优势
1 亿美元、12 家科技巨头、40+ 关键组织、数千个已发现的漏洞——这些数字背后,是整个科技行业对 AI 网络安全威胁的高度警觉。
更重要的是,Anthropic 这次不仅放出了模型,还提供了资金、技术支持、最佳实践分享。开发者和维护者可以直接上手,不用等。
AI 时代的网络安全战争,已经打响了。
参考资料:
- Anthropic 官方公告:https://www.anthropic.com/glasswing
更多文章